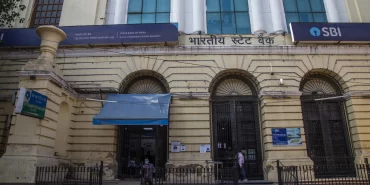

Hindistan’ın kamu sermayeli en büyük finans kuruluşu olan Hindistan Devlet Bankası (SBI), sistemlerine düzenlenen bir siber saldırı sonucu binlerce müşterisine ait kişisel verilerin karanlık ağa (dark web) sızdırıldığını resmen duyurdu. Banka yönetimi, olayın boyutlarını belirlemek ve güvenlik açıklarını tespit etmek üzere bağımsız bir siber güvenlik şirketini yetkilendirdi.
Sosyal medya platformu X üzerinden kamuoyuna açıklamada bulunan banka yetkilileri, ilk teknik incelemelere göre 3 bin 897 müşteriye ait hassas kayıtların sızdırıldığını kaydetti. Açıklamada, saldırının finansal işlemler üzerinde doğrudan bir tehdit oluşturmadığı ve müşteri mevduatlarının tamamen güvende olduğu belirtildi.
Sızdırılan bilgiler neleri kapsıyor?
Banka tarafından paylaşılan ilk analiz raporuna göre korsanların ele geçirdiği veritabanında müşterilere dair şu bilgiler yer alıyor:
- Ad, soyad ve doğum tarihi bilgileri,
- Cep telefonu numaraları ve e-posta adresleri,
- İkametgah ve açık adres kayıtları,
- Müşteri kimlik tanımlayıcıları ve kredi geçmişi kayıtları.
Kurum, temel bankacılık operasyonlarının, mali performansın ve operasyonel işleyişin bu sızıntıdan maddi düzeyde etkilenmeyeceğini ifade etti. Ancak uzmanlar, kişisel verilerin kimlik hırsızlığı ve oltalama (phishing) dolandırıcılıklarında kullanılabileceğine dikkat çekiyor.
Hindistan finans sektöründe güvenlik alarmı
Olayın boyutunun tam olarak aydınlatılması amacıyla harici bir siber güvenlik ajansıyla kapsamlı bir adli bilişim çalışması başlatıldı. Yaşanan kriz, Hindistan Merkez Bankası’nın (RBI) son dönemde finansal kuruluşlara yönelik siber güvenlik çerçevesini sıkılaştırdığı bir dönemde gerçekleşti.
Bankalara yönelik dijital tehdit tırmanışta
Ülkede finans kuruluşlarını hedef alan siber tehditlerin artış göstermesi üzerine düzenleyici otoriteler denetimleri artırmıştı. Uzmanlar, saldırıya uğrayan müşterilerin banka adı kullanılarak yapılabilecek sahte telefon aramaları ve şüpheli iletilere karşı tetikte olması gerektiğini vurguluyor.