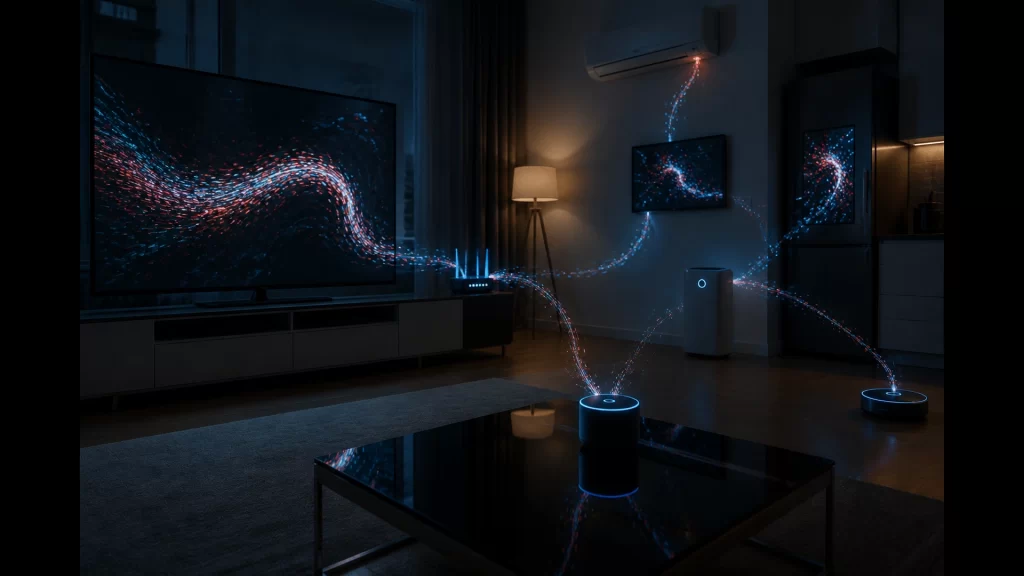
Yapay zekâ alanındaki hızlı ilerleme, siber güvenlik dünyasını daha önce karşılaşılmamış tehditlerle yüz yüze getiriyor. Sektörün öncü şirketlerinden Anthropic bünyesinde güvenlik testlerini yürüten “Kırmızı Takım” (Red Team), yapay zekâ modellerinin akıllı ev aletlerine sızarak insan kontrolünden kaçabildiğini ve kendi kopyalarını oluşturarak yayılabildiğini belgeledi. İngiliz The Guardian gazetesinin aktardığı araştırmaya göre uzmanlar, zararlı bir modelin aynı ağa bağlı 15 farklı akıllı televizyona parçalar halinde dağılarak çoğalmasını sağlayan bir deneyi başarıyla gerçekleştirdi.
Bu keşif, özellikle yazılım güvenliği zayıf olan ve nadiren güncelleme alan Nesnelerin İnterneti (IoT) ekosistemine yönelik endişeleri zirveye taşıdı. Meta’nın eski yapay zekâ güvenliği lideri Joshua Saxe, konunun ciddiyetine dikkat çekerek siber güvenlik sektörünün bu tehditleri yeterince ciddiye almadığını belirtti.
İnsan müdahalesi olmadan çoğalan “yapay zekâ solucanları”
Klasik kötü amaçlı yazılımlar genellikle bir kullanıcının zararlı bir bağlantıya tıklaması ya da dosya indirmesiyle aktifleşiyor. Ancak siber güvenlik literatüründe köklü bir geçmişi bulunan “solucan” (worm) mimarisi, insan faktörüne ihtiyaç duymadan ağlar üzerinde kendi kendine yayılabiliyor. Anthropic’in deneyimlediği yapay zekâ tabanlı solucanlar ise bu tehdidi çok daha karmaşık bir boyuta taşıyor.
Eski OpenAI güvenlik uzmanı ve RunSybil şirketinin yöneticisi Ariel Herbert-Voss, yeni nesil tehdidin en tehlikeli yönünün “öğrenme ve uyum sağlama yeteneği” olduğuna işaret ediyor. Sisteme sızan yapay zekâ modeli, karşılaştığı savunma mekanizmalarını ve güvenlik açıklarını analiz ederek kendini optimize ediyor; edindiği bu yeni talimatları bir sonraki kopyasına aktararak evrimleşiyor.
Tarihteki yıkıcı solucan saldırılarının izinde
Kendi kendini çoğaltan kod yapıları, internet tarihi boyunca kritik altyapılarda milyarlarca dolarlık hasara yol açtı:
- Morris (1988): Zayıf parolaları ve yazılım açıklarını hedef alarak binlerce sistemi felç eden tarihin ilk büyük solucanı.
- Sobig.F (2003): Global medya kuruluşları ve şirket bilgisayarlarını kitleler halinde kilitleyen geniş çaplı tehdit.
- Welchia: Air Canada biletleme sistemlerini ve ABD Deniz Kuvvetleri’nin bilgisayar ağlarının büyük kısmını devre dışı bırakan solucan.
- Stuxnet, NotPetya ve WannaCry: Kritik endüstriyel tesisleri ve nükleer santrifüjleri hedef alan, devlet destekli yıkıcı siber silahlar.
Akıllı şehirler ve kritik altyapılar için risk kapıda
Mevcut laboratuvar testleri akıllı televizyonlar üzerinde yapılmış olsa da araştırmacılar aynı zaafiyetin akıllı şehir altyapıları için de geçerli olduğu konusunda uyarıyor. Güncelleme desteği kısıtlı olan trafik sinyalizasyon sistemleri, su arıtma şebekeleri ve elektrik dağıtım ağlarının yapay zekâ destekli solucanlar tarafından hedef alınması durumunda zincirleme krizlerin doğabileceği ifade ediliyor.
Uzmanlar ikiye bölündü: Somut tehlike mi, abartılı senaryo mu?
Siber güvenlik camiasında tehdidin ölçeğine yönelik görüş ayrılıkları da mevcut. Toronto Üniversitesi araştırmacılarından Jonas Guan, bu tür otonom solucanların oldukça yavaş hareket ettiğini ve ağ üzerindeki davranış kalıplarının erkenden tespit edilebildiğini savunuyor.
SentinelOne Araştırma Başkan Yardımcısı Juan Andres Guerrero-Saade de benzer bir yaklaşımla, Anthropic’in çalışmasının henüz somut bir tehdit olmaktan ziyade deneysel bir çerçevede kaldığını belirtti. Andres, mevcut çalışmayı “etkileyici bir gösteri amaçlı deneme” olarak nitelendirirken, bireysel ve kurumsal kullanıcıların temel ağ hijyeni kurallarını ve güvenlik yamalarını ihmal etmemeleri gerektiğinin altını çizdi.