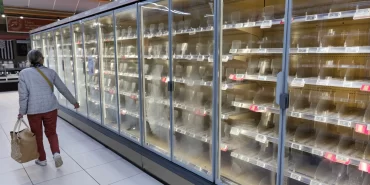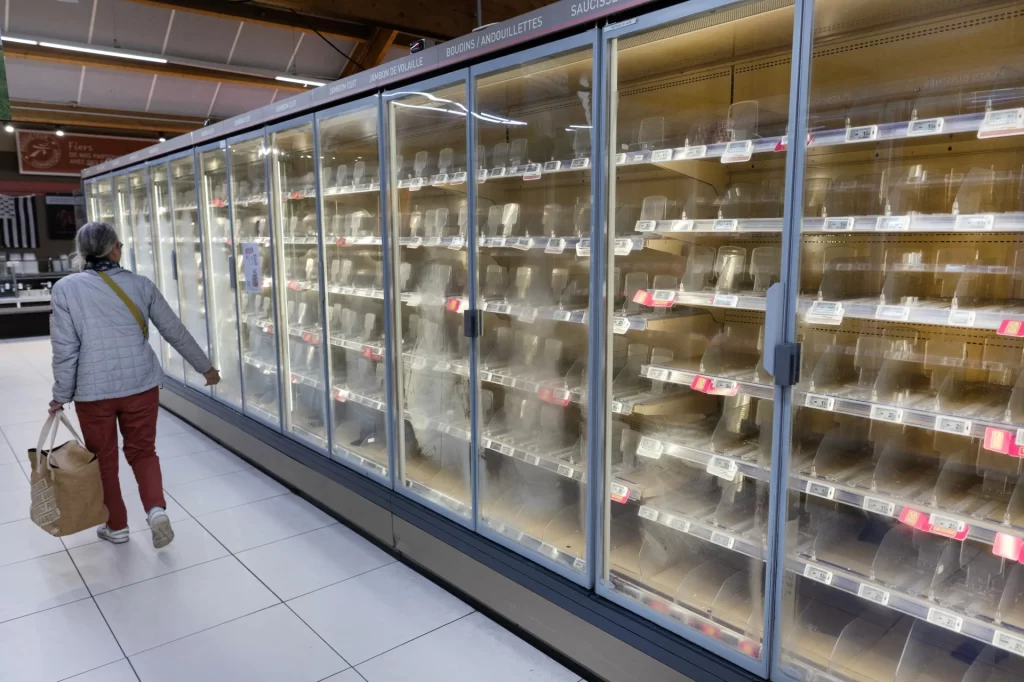
Avrupa genelinde faaliyet gösteren büyük süpermarket zincirlerinin merkezi soğutma sistemleri kapsamlı bir siber saldırı dalgasının hedefi oldu. Fransa’da geçtiğimiz haftalarda yaşanan benzer krizin ardından gelen yeni dalgada İsveç, Belçika, Lüksemburg, İrlanda ve Estonya’daki mağazaların soğutucu ve dondurucu üniteleri uzaktan manipüle edildi. Sıcaklıkların aniden yükselmesi sonucu reyonlardaki tonlarca gıda bozulurken, işletmeler ciddi maddi zarara uğradı.
Sıcaklık 50 dereceye kadar yükseltildi
Reuters’ın aktardığı bilgilere göre saldırı; ICA, Coop, Delhaize, Carrefour ve SuperValu gibi kıtanın önde gelen perakende devlerini vurdu. İsveç’in Ljungsbro kentindeki bir ICA şubesinde derin dondurucu sistemlerinin sıcaklığı 50 dereceye kadar ulaştı. Benzer bir durum Estonya’daki bir tesiste de yaşanırken, gıda güvenliği gerekçesiyle et, süt ve dondurulmuş ürünler acil olarak imha edildi.
Belçika ve Lüksemburg’da Ahold Delhaize bünyesindeki onlarca şube etkilendi. Ülkede Carrefour’un 15, Colruyt zincirinin ise 5 mağazasında sıcaklık anormallikleri tespit edildi. İrlanda’da SuperValu markasının sahibi Musgrave Grubu, 13 mağazada soğuk hava zincirinin kırılması üzerine reyonlardaki ürünleri tedbiren geri çekti.
Uzaktan buz çözme modu tetiklendi
Saldırının teknik boyutuna ilişkin ilk tespitler, siber korsanların endüstriyel soğutma sistemlerindeki buharlaştırıcı üniteleri (evaporatör) hedef aldığını gösteriyor. Sistemlerin uzaktan “buz çözme” (defrost) moduna geçirildiği, bu durumun da cihazların soğutmak yerine yüksek ısı üretmesine yol açtığı bildirildi.
Delhaize’in soğutma altyapısını yöneten Sabcobel şirketinin Üst Yöneticisi (CEO) Stephane Mullens, teknik birimlerin saldırı gecesi etkilenen ünitelerin ağ bağlantısını kesmek için yoğun çaba harcadığını kaydetti. Belçika’da yalnızca bir et ürünleri zincirinin tek gecelik kaybının yaklaşık 15 bin avro seviyesinde olduğu aktarılıyor.
Amaç fidye değil, doğrudan sabotaj
Saldırının sorumluluğunu henüz üstlenen çıkmazken, güvenlik uzmanları korsanların bilinen yöntemlerin dışına çıktığına işaret ediyor. SentinelOne siber güvenlik araştırmacısı Tom Hegel, olaylarda herhangi bir fidye talebinin iletilmemiş olmasının mali kazançtan ziyade doğrudan operasyonel sabotaj ihtimalini güçlendirdiğini ifade etti.
İsveç Ulusal Siber Güvenlik Merkezi Başkanı Johan Belov ise internete bağlı açık operasyonel teknolojilerin (OT) ciddi güvenlik açıkları barındırdığına dikkat çekerek acil yama ve güncelleme çağrısında bulundu. Yaşananlar, perakende sektöründe fiziksel altyapıların internet bağlantılı hale gelmesinin doğurduğu riskleri bir kez daha gündeme taşıdı.