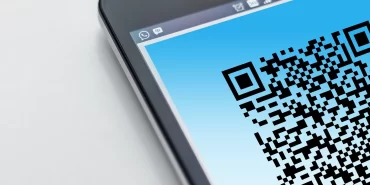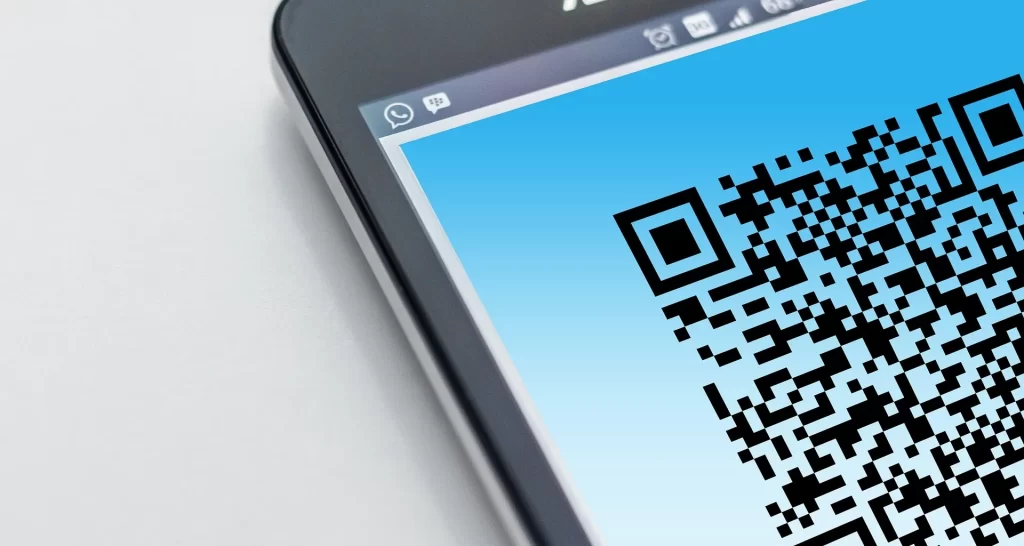
Günlük hayatta restoran menülerinden otopark ödemelerine, kargo takibinden uygulama indirmeye kadar pek çok işlemi saniyeler içinde kolaylaştıran karekodlar (QR Code), siber dolandırıcıların yeni tuzağı haline geldi. Telefon kamerasını bir koda doğrultmanın sunduğu pratikliği istismar eden saldırganlar, “Quishing” (QR kod oltalama) adı verilen yöntemle kullanıcıları sahte internet sitelerine yönlendirerek kişisel verileri ve banka hesaplarını hedef alıyor.
Dolandırıcılar QR kod yöntemini nasıl kullanıyor?
Saldırının temelinde orijinal bir QR kodun sahtesiyle değiştirilmesi ya da kurbanlara e-posta, SMS ve broşürler aracılığıyla zararlı kodlar gönderilmesi yatıyor. ABD Federal Ticaret Komisyonu (FTC), dolandırıcıların “kargo teslimat sorunu”, “ödenmemiş harç” veya “hesap güncellemesi” gibi bahanelerle kullanıcılara sahte QR kodlar ilettiği konusunda uyarıda bulunuyor.
Fiziksel dünyada en sık karşılaşılan yöntemlerden biri ise otopark ve ödeme noktalarındaki orijinal karekodların üzerine sahte etiketler yapıştırılması. Ödeme yapmak isteyen sürücüler, resmi platform yerine dolandırıcıların kontrolündeki kopya sitelere yönlendirilerek kredi kartı bilgilerini kendi elleriyle teslim ediyor. ABD Federal Soruşturma Bürosu (FBI) da talep edilmeden gönderilen gizemli kargo paketlerinin içine yerleştirilen QR kodların zararlı yazılım bulaştırmak amacıyla kullanıldığına dikkat çekiyor.
Sahte QR kodları tespit etmenin yolları
Bir karekodun sahte olup olmadığını çıplak gözle anlamak çoğu zaman imkansız olsa da dikkat edilmesi gereken belirgin ipuçları bulunuyor:
- Fiziksel müdahale izleri: Otopark otomatları, restoran masaları veya afişlerdeki kodların üzerine sonradan yapıştırılmış kabartmalı etiketlerin bulunması.
- Aciliyet içeren mesajlar: E-posta veya mesajlarda “hesabınız askıya alınacak” ya da “hemen ödeme yapın” gibi panik yaratmaya yönelik ifadelerle kod taratmaya zorlanmak.
- Şüpheli alan adları: Kod taratıldığında ekranda beliren önizleme bağlantısının resmi kurum adresinden farklı olması veya kısaltılmış belirsiz linkler içermesi.
Dijital tuzaklardan korunmak için alınması gereken önlemler
Kanada Siber Güvenlik Merkezi ve FBI uzmanları, QR kod kaynaklı dolandırıcılıklardan korunmak için kullanıcıların şu adımları izlemesini tavsiye ediyor:
- Bağlantıyı önizleyin: Telefon kamerası kodu okuduğunda açılan internet adresini (URL) tıklamadan önce dikkatlice kontrol edin; yazım hataları veya garip uzantılar varsa sayfayı kapatın.
- Üçüncü taraf uygulamalardan kaçının: Karekod okumak için kaynağını bilmediğiniz harici uygulamalar yerine telefonunuzun kendi yerleşik kamerasını kullanın.
- Hassas işlemleri doğrudan yapın: Bankacılık veya ödeme işlemleri için QR kod kullanmak yerine kurumun resmi uygulamasını veya tarayıcıya kendiniz yazdığınız internet adresini tercih edin.
Şüpheli bir kodu taratarak giriş bilgilerini veya kart detaylarını paylaşan kullanıcıların vakit kaybetmeden şifrelerini değiştirmeleri ve bankalarıyla iletişime geçerek hesap hareketlerini kontrol etmeleri gerekiyor.